
บันทึกลับระบุ เจ้าหน้าที่ Megaspeed ถูกว่าจ้างสอดแนม Jensen Huang ซีอีโอ Nvidia
บันทึกลับอ้างว่า Alice Huang ถูกหน่วยข่าวกรองของจีนสอดแนม Jensen Huang ซีอีโอ Nvidia เหตุกังวลเรื่องการเข้าถึงเทคโนโลยีชิปขั้นสูงและความเสี่ยงด้านซัพพลายเชน
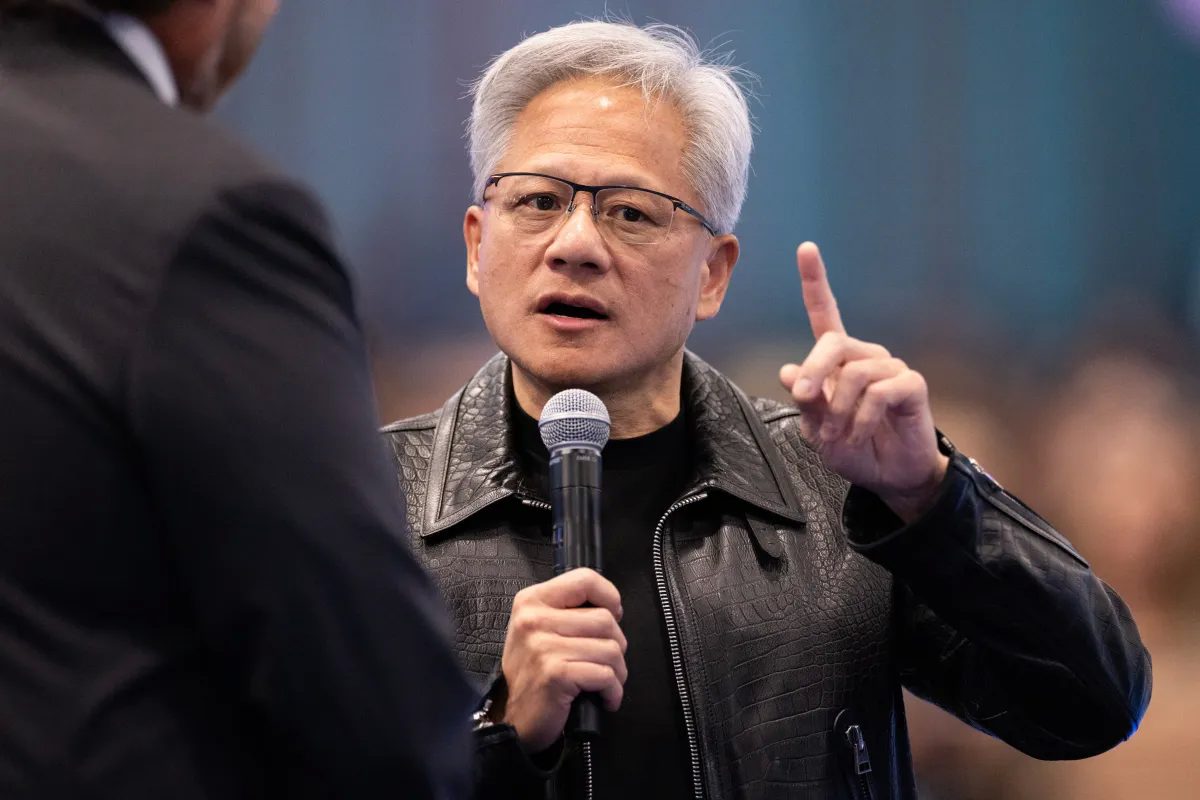
บันทึกลับที่หมุนเวียนต้นปีนี้ระบุว่า Alice Huang ผู้บริหารของบริษัท Megaspeed ซึ่งจดทะเบียนในสิงคโปร์ ถูกชักชวนโดย China’s Ministry of State Security ให้สอดแนม Jensen Huang ซีอีโอของ Nvidia ตามข้อมูลที่อ้างว่าได้มาจาก U.S. intelligence จุดนี้สร้างความกังวลเพราะ Nvidia เป็นผู้ผลิตชิปประมวลผลที่สำคัญต่องาน AI และระบบคอมพิวติ้งประสิทธิภาพสูง
เนื้อหาของบันทึกลับและข้อกล่าวหา
บันทึกดังกล่าวกล่าวถึงการชักชวนให้ Alice Huang เฝ้าสังเกตหรือเก็บข้อมูลเกี่ยวกับการดำเนินงานของ Jensen Huang โดยอ้างถึงแรงจูงใจทางการข่าวกรอง บันทึกยังอ้างว่าความสัมพันธ์ระหว่างบุคคลมีมิติส่วนตัวซึ่งเพิ่มความซับซ้อนของปัญหา อย่างไรก็ตาม บริษัทที่เกี่ยวข้องออกมาให้ข้อมูลว่าความสัมพันธ์และการติดต่อกันระหว่างผู้บริหารเป็นเรื่องที่เกิดขึ้นได้ตามปกติ และยืนยันว่าไม่มีการเปิดเผยข้อมูลลับที่เป็นความลับสุดยอดแก่ลูกค้า
ความเชื่อมโยงกับผู้ซื้อชิปและข้อสงสัยเรื่องบริษัทหน้า
แยกจากการกล่าวหาเกี่ยวกับบุคคล บันทึกยังชี้ไปที่บริษัทชื่อ New Matrix ซึ่งได้รับอนุญาตจาก U.S. Commerce Department ให้ซื้อชิปขั้นสูงจาก Nvidia แต่เมื่อตรวจสอบที่อยู่สำนักงานตามที่จดทะเบียน พบเพียงอาคารว่างเปล่าที่ทำให้เกิดข้อสงสัยว่าบริษัทอาจเป็นแค่หน้ากากให้กับกองทุนหรือหน่วยงานบางแห่ง การค้นพบลักษณะนี้ยิ่งเน้นปัญหาช่องโหว่ในกระบวนการตรวจสอบผู้ซื้อและความเสี่ยงในซัพพลายเชนของเทคโนโลยีเชิงกลยุทธ์
ผลกระทบต่ออุตสาหกรรมชิปและความมั่นคงด้านเทคโนโลยี
ถ้าข้อกล่าวหาเป็นจริง จะกระทบต่อความเชื่อมั่นในการค้าระหว่างประเทศและแรงกดดันต่อบริษัทผู้ผลิตชิปอย่าง Nvidia ที่ต้องบาลานซ์ระหว่างการขยายตลาดกับการคุ้มครองทรัพย์สินทางปัญญาและข้อมูลสำคัญด้านความมั่นคง การสืบสวนและการตรวจสอบผู้ซื้อโดยหน่วยงานกำกับดูแลจึงมีบทบาทมากขึ้นทั้งในแง่การอนุญาตส่งออกและการป้องกันการรั่วไหลของเทคโนโลยี
สถานการณ์ที่ยังไม่ยุติและสิ่งที่ต้องติดตาม
ประเด็นนี้ยังขึ้นกับการยืนยันข้อมูลจากหน่วยงานเกี่ยวข้องและผลการสืบสวนที่อาจตามมา ผู้บริหารของ Nvidia ชี้แจงว่า บริษัทขายเทคโนโลยีในสหรัฐอเมริกาและไม่แบ่งปันข้อมูลที่เป็นความลับกับลูกค้า แต่คำถามเรื่องการใช้บริษัทหน้ากากหรือโครงสร้างการถือหุ้นที่ไม่ชัดเจนยังคงเป็นประเด็นที่ต้องติดตาม
หมายเหตุสำหรับคนไอที - กรณีนี้เตือนให้ผู้ที่ทำงานด้านฮาร์ดแวร์ ซัพพลายเชน และความปลอดภัยขององค์กรระมัดระวังเรื่องการตรวจสอบซัพพลายเออร์, การยืนยันตัวตนของคู่ค้า และการประเมินความเสี่ยงเชิงข่าวกรองเมื่อเกี่ยวข้องกับเทคโนโลยีที่เป็นทรัพยากรเชิงยุทธศาสตร์
ที่มา: TechCrunch - เรียบเรียงและสรุปเป็นภาษาไทยโดยทีมงาน IT Genius
ไอทีจีเนียส เอ็นจิเนียริ่ง ให้บริการด้านไอทีครบวงจร
ทั้งงานอบรม (Training) สัมมนา รับเขียนโปรแกรม เว็บไซต์ แอปพลิเคชัน งานออกแบบกราฟิก และงานด้าน E-Marketing ทั้ง SEO, PPC และ Social Media Marketing
ติดต่อเราเพื่อสอบถามผลิตภัณฑ์ ขอราคา หรือปรึกษาเรื่องไอทีได้เลยค่ะ
แนะนำหลักสูตรที่น่าสนใจ

ISO/IEC 27001 ระบบบริหารความมั่นคงปลอดภัยสารสนเทศ
องค์กรจำนวนมากถูกคู่ค้าหรือลูกค้าถามหาใบรับรอง ISO/IEC 27001 แต่พอเริ่มลงมือกลับพบว่ามาตรฐานอ่านยาก เต็มไปด้วยศัพท์เฉพาะ และไม่บอกตรง ๆ ว่าองค์กรต้องทำอะไรบ้าง หลายแห่งจึงจ้างที่ปรึกษามาทำเอกสารให้แล้วได้ใบรับรองที่ไม่สะท้อนการทำงานจริง…

DevSecOps in Practice
ทีมพัฒนาปัจจุบันส่งโค้ดขึ้น Production ได้หลายครั้งต่อวันด้วย CI/CD แต่งานความปลอดภัยจำนวนมากยังรอตรวจตอนท้ายก่อนขึ้นระบบจริง ผลคือช่องโหว่ถูกพบช้า แก้ยากและแพง หรือหลุดขึ้น Production ไปเลย ทั้ง Password ที่ติดไปกับโค้ด Library ที่มีช่องโหว่ Container Image…

CompTIA Security+ for Developers
ช่องโหว่จำนวนมากเกิดขึ้นตั้งแต่ขั้นตอนการพัฒนา ไม่ว่าจะเป็นการตรวจสอบ Input ที่ไม่รัดกุม การฝัง Secret ไว้ในโค้ด การให้สิทธิ์เกินจำเป็น หรือการใช้ Library ที่มีช่องโหว่ ขณะเดียวกันภัยคุกคามที่เกี่ยวข้องกับ AI เช่น Prompt Injection…