
Rootkit Malware อาศัยช่องโหว่ Zero-day เข้าควบคุมเครื่องที่ใช้งาน Linux จากระยะไกล

Rootkit Malware อาศัยช่องโหว่ Zero-day เข้าควบคุมเครื่องที่ใช้งาน Linux จากระยะไกล
เว็บไซต์ Cyber Security News ได้รายงานถึงการตรวจพบการใช้ช่องโหว่ที่เกิดขึ้นระหว่างการพัฒนา หรือ Zero-Day เพื่อฝังมัลแวร์ Rootkit ลงบนระบบปฏิบัติการ Linux โดยการตรวจพบดังกล่าวนั้นเป็นผลงานของทีมวิจัยจาก FortiGuard ซึ่งเป็นหน่วยงานย่อยของบริษัท Fortinet โดยช่องโหว่ดังกล่าวนั้นทางแหล่งข่าวไม่ได้ระบุว่ามีหมายเลข CVE เป็นรหัสใด และมีผลกระทบกับ Linux ในรุ่นใด จากนักพัฒนาเจ้าใด เพียงแต่ระบุว่าเป็นช่องโหว่ที่จะเกิดขึ้นหลังจากที่มีการรัน Shell Script ที่มีชื่อว่า Install.sh บน Linux เพียงเท่านั้น โดยการรันดังกล่าวนั้นจะเปิดช่องให้แฮกเกอร์สามารถเข้าสู่ระบบ Linux สำหรับการใช้งานในระดับองค์กร (Enterprise) ได้โดยไม่ได้รับอนุญาตให้มีสิทธิ์ในการเข้าถึง
สำหรับการทำงานของช่องโหว่ดังกล่าวนั้น แฮกเกอร์จะทำการรวมไฟล์ระดับแกนกลางของระบบ (Kernel) ที่มีชื่อว่า sysinitd.ko และไฟล์ User-Space Binary ชื่อ sysinitd ไว้ในไฟล์สคริปท์ติดตั้ง Install.sh ที่เป็นประเด็นดังกล่าวเพื่อใช้ในการเข้าสู่ระบบเป้าหมาย
โดยแฮกเกอร์จะเริ่มต้นจากการแฮกระบบเป้าหมายทางพอร์ต TCP แล้วจึงดำเนินการรันไฟล์ดังกล่าว เพื่อฝังไฟล์ sysinitd.ko ลงไปสู่แกนกลาง หรือ Kernel ของระบบ พร้อมทั้งรันคำสั่ง insmod ไปในเวลาเดียวกัน ซึ่งการป้อนคำสั่งดังกล่าวนั้นจะนำไปสู่
- การถอดรหัส Strings ต่างๆ ฝังลงในตัวระบบเพื่อช่วยในการจัดการภายในระบบเป้าหมายโดยแฮกเกอร์
- ลงทะเบียนเพื่อฝังมัลแวร์ Netfilter ลงไปในระบบ โดยตัวมัลแวร์จะเข้าแทรกแซงการสื่อสาร (Traffic) ที่ตัวระบบติดต่อกับระบบอื่นๆ ในเครือข่ายทั้งหมด
- สร้าง File Entries พิเศษขึ้นมา (/proc/abrtinfo, /proc/brtinfo, /proc/rtinfo) เพื่อใช้งานสำหรับการติดต่อสื่อสารของตัวมัลแวร์ sysinitd
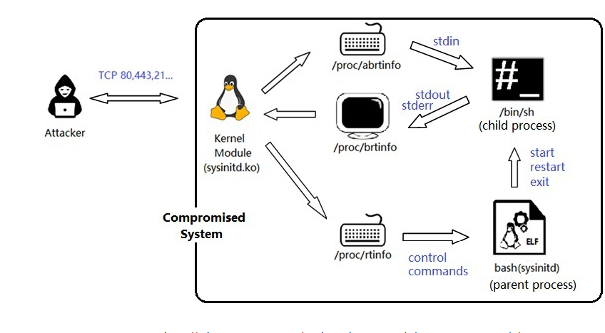
โดยตัว Netfilter ซึ่งเป็นส่วนหนึ่งของมัลแวร์ Rootkit นี่เองจะมีการเรียกใช้งาน NF_INET_PRE_ROUTING ในการเข้าแทรกแซงและดักจับแพ็คเกจข้อมูล (Packet) ทั้งที่ถูกนำเข้าและส่งออกจากตัวระบบ รวมทั้งช่วยกลั่นกรองระหว่างแพ็คเกจข้อมูลทั่วไป และแพ็คเกจข้อมูลสำหรับการโจมตีระบบ (Attack-init) ที่ถูกส่งมาโดยแฮกเกอร์ ซึ่งถูกเขียนขึ้นมาในรูปแบบเฉพาะเพื่อให้แฮกเกอร์สามารถสื่อสารกับตัวมัลแวร์ได้อย่างถูกต้อง
สำหรับตัว File Entries พิเศษทั้ง 3 ที่ถูกสร้างขึ้นมาใหม่นั้นจะเป็นการทำงานร่วมกับตัวไฟล์มัลแวร์ sysinitd ซึ่ง File Entries ทั้ง 3 นั้นมีหน้าที่ดังนี้
- /proc/abrtinfo ทำหน้าที่เป็นส่วน Input เพื่อป้อนข้อมูลและคำสั่งลงในส่วน User-Space Process
- /proc/brtinfo ทำหน้าที่ในการดักจับข้อมูลส่งออก หรือ Output
- /proc/rtinfo ทำหน้าที่ในการควบคุมคำสั่งต่างๆ ที่ถูกป้อนลงมาเพื่อรัน Task
ในส่วนของประสิทธิภาพการทำงานของมัลแวร์ดังกล่าวนั้นเรียกได้ว่าค่อนข้างซับซ้อน แต่มีความร้ายกาจมากทีเดียว ไม่ว่าจะเป็น
- ระบบการเข้ารหัสที่มีความยืดหยุ่นสูง ใช้ในการเข้ารหัสแพ็คเกจข้อมูลต่างๆ ซึ่งตัวมัลแวร์นั้นสามารถเปิดปิดระบบการเข้ารหัสนี้ได้ตามความเหมาะสม
- ความสามารถในการซ่อนตัวในระบบ โดยไฟล์สำคัญอย่าง sysinitd สามารถปลอมตัวเป็น Bash Process เพื่อหลบเลี่ยงการตรวจจับโดยระบบรักษาความปลอดภัยได้
- ตัวมัลแวร์มีความสามารถในการยึดครอง TCP Sessions จากหลากโปรโตคอลการสื่อสาร ไม่ว่าจะเป็น HTTPS, SSH, FTP, และ อื่นๆ อีกมากมาย ด้วยการใช้เทคนิค Three-Way Handshake
ถึงแม้มัลแวร์ดังกล่าวจะมีการเข้าถึงระบบได้ในระดับถึงแกนกลาง (Kernel) ได้ แต่ก็ไม่ใช่ว่าจะไม่มีวิธีการป้องกัน โดยทาง FortiGuard ได้แนะนำว่าผู้ดูแลระบบควรที่จะต้องทำการอัปเดตระบบอย่างสม่ำเสมอ เพื่ออุดช่องโหว่ต่างๆ ให้มากที่สุด รวมไปถึงมีการตรวจสอบในส่วนของโฟลเดอร์ /proc อย่างเข้มงวดว่าไม่มีการเข้าถึงอย่างไม่ถูกต้องและต้องมีการล็อกการเข้าถึงโฟลเดอร์ดังกล่าวโดยผู้ดูแลและผู้ที่ได้รับอนุญาตเท่านั้น นอกจากนั้นแล้ว ทีมรักษาความปลอดภัยไซเบอร์ขององค์กรยังต้องทำการจับตาในส่วนของการรับส่งข้อมูล หรือ Traffic ของตัวระบบอย่างเข้มงวดอีกด้วยว่าไม่มีการนำเข้าส่งออกข้อมูลที่ผิดปกติ
ที่มา: news.thaiware.com/21567.html
ไอทีจีเนียส เอ็นจิเนียริ่ง ให้บริการด้านไอทีครบวงจร
ทั้งงานอบรม (Training) สัมมนา รับเขียนโปรแกรม เว็บไซต์ แอปพลิเคชัน งานออกแบบกราฟิก และงานด้าน E-Marketing ทั้ง SEO, PPC และ Social Media Marketing
ติดต่อเราเพื่อสอบถามผลิตภัณฑ์ ขอราคา หรือปรึกษาเรื่องไอทีได้เลยค่ะ
แนะนำหลักสูตรที่น่าสนใจ

PHP OOP and MySQL
เว็บ PHP จำนวนมากเริ่มจากโค้ดแบบ Procedural ที่เขียนเร็วและเข้าใจง่าย แต่เมื่อระบบโตขึ้น ฟังก์ชันกระจายอยู่ทุกไฟล์ SQL ปนกับ HTML และการแก้จุดหนึ่งไปกระทบอีกหลายจุดจนไม่มีใครกล้าแตะ การคิดแบบ Object Oriented ช่วยแบ่งระบบเป็นชิ้นที่มีหน้าที่ชัดเจน…

PHP OOP and CodeIgniter Framework
งานพัฒนาเว็บด้วย PHP ในองค์กรส่วนใหญ่ไม่ได้เริ่มจากศูนย์ แต่ต้องต่อยอดระบบเดิม เชื่อมฐานข้อมูลหลายชนิด และเปิด API ให้ระบบอื่นเรียกใช้ การเขียนแบบ Object Oriented ช่วยแบ่งโค้ดเป็นส่วนที่มีหน้าที่ชัดเจน และ CodeIgniter เป็น Framework ขนาดเบาที่เรียนรู้ได้เร็ว…

Java OOP
ผู้ที่เขียน Java ได้แล้วจำนวนมากยังเขียนโปรแกรมแบบรวมทุกอย่างไว้ใน Class ใหญ่ไม่กี่ตัว พอระบบโตขึ้นก็แก้ยาก ทดสอบยาก และนำโค้ดกลับมาใช้ซ้ำไม่ได้ การคิดแบบ Object Oriented ที่ถูกต้องช่วยแบ่งความรับผิดชอบของโค้ดให้ชัด และ Java…