
โปรแกรม Popcorn Time ที่ถูกทิ้ง ถูกปิดการทำงานเพื่อป้องกันกองทัพซอมบี้
นักวิจัยพบตัวอัปเดตของ Time4Popcorn ยังคงโทรกลับโดเมนที่ถูกละทิ้งผ่าน HTTP และรัน Chrome เวอร์ชันเก่าที่เปิดช่องให้แฮ็กเกอร์สร้างบ็อตเน็ตได้ จึงลงมือส่งอัปเดตปิดการทำงานก่อนส่งมอบโดเมนให้มูลนิธิ Shadowserver
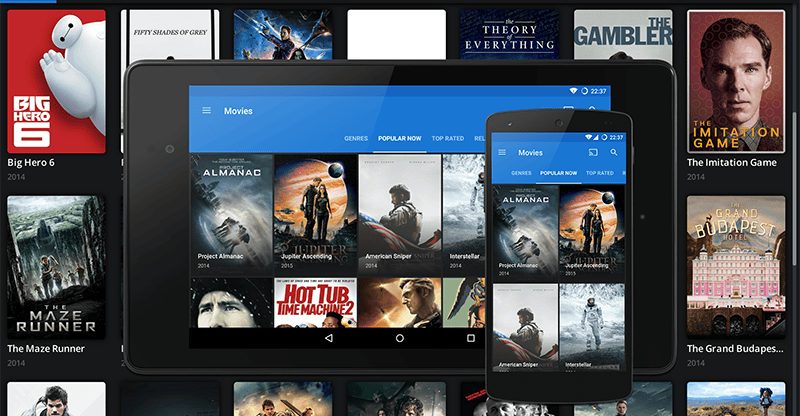
แอป Popcorn Time ซึ่งเคยโด่งดังเป็น "Netflix of Piracy" แม้จะเลิกพัฒนาไปนาน แต่โปรแกรมเวอร์ชันแตกสาขา Time4Popcorn ยังคงติดตั้งในเครื่อง Windows, macOS และ Android จำนวนมาก นักวิจัยจาก Eye Security พบว่าตัวอัปเดตของซอฟต์แวร์ดังกล่าวยังคงติดต่อไปยังโดเมนที่ถูกทิ้งไว้โดยใช้ HTTP ไม่เข้ารหัส และรัน Chrome เวอร์ชันที่ล้าสมัย ทำให้เครื่องเหล่านั้นเสี่ยงต่อการถูกโจมตีและกลายเป็นบ็อตในเครือข่ายโจมตีได้
ความเสี่ยงจากโปรแกรมที่ถูกละทิ้ง
ตามรายงานโดย Niels Teusink ของ Eye Security ตัวอัปเดตมีสิทธิ์เพียงพอที่จะติดตั้งและรันซอฟต์แวร์ใดๆ บนเครื่องเป้าหมาย ทำให้ผู้ครอบครองโดเมนหรือผู้ที่สามารถทำ man-in-the-middle เข้าควบคุมการเชื่อมต่อ HTTP จะสามารถสั่งให้เครื่องเหล่านี้ทำงานตามคำสั่งได้ เช่น รวมเครื่องเป็นบ็อตเน็ต สอดแนมข้อมูล หรือโจมตีเครือข่ายอื่นๆ เพราะการเชื่อมต่อไม่ได้เข้ารหัสและใช้เบราว์เซอร์เก่าที่มีช่องโหว่
วิธีแก้ของ Eye Security และความท้าทายทางจริยธรรม
เพื่อป้องกันความเสี่ยง ทีมวิจัยตัดสินใจลงทะเบียนโดเมนที่ตัวอัปเดตกำลังติดต่ออยู่ แล้วส่งอัปเดตของตัวเองกลับไปยังอัปเดตเซอร์วิส โดยคำสั่งในอัปเดตจะสั่งให้ตัวอัปเดตหยุดการทำงานและปิดตัวเอง ซึ่งทางทีมระบุว่าตัวเลือกอื่นแทบไม่มีเพราะกระบวนการอัปเดตไม่ได้ทำงานเชิงฟังก์ชันแล้ว แต่กลับสร้างความเสี่ยงให้ผู้ใช้
การกระทำดังกล่าวมีรายละเอียดเฉพาะแพลตฟอร์ม ตัวอัปเดตบน Windows จะหยุดและปิดบริการผ่าน Service Control Manager โดยไม่ลบไฟล์ ส่วนบน macOS ใช้สคริปต์เชลล์สั่งบล็อกกระบวนการไม่ให้เริ่มทำงาน ขณะที่บน Android ยังไม่ได้แก้ไขเพราะต้องมีการยืนยันจากผู้ใช้ก่อนติดตั้งอัปเดต
หลังส่งอัปเดต ทีมงานพบว่าเมื่ออัปโหลดไฟล์ไปยัง VirusTotal โปรแกรมแอนตี้ไวรัสบางตัวแจ้งว่าเป็นมัลแวร์ จนอัปเดตถูกบล็อกและทิ้งตัวอัปเดตที่เปราะบางไว้ ทีมจึงปรับแก้แพ็กเกจและดำเนินการต่อจนกระทั่งส่งอัปเดตไปมากกว่า 2 million update downloads ภายในเดือน March ก่อนจะยุติการส่งและโอนโดเมนที่ใช้ไปให้ Shadowserver Foundation ซึ่งเป็นมูลนิธิด้านความปลอดภัยบนเว็บ
ข้อแนะนำสั้นๆ สำหรับผู้ดูแลระบบและผู้ใช้
- สแกนเครื่องในเครือข่ายเพื่อตรวจหา Time4Popcorn หรือโปรแกรม Popcorn Time อื่นๆ ที่ติดตั้งอยู่
- บล็อกโดเมนและการเชื่อมต่อ HTTP ที่เกี่ยวข้อง เพื่อลดความเสี่ยงจากการถูกคอมมานด์รีโมต
- ตรวจสอบบริการที่รันบนเครื่อง Windows ว่ามี Service ที่ไม่รู้จักหรือเรียกใช้ตัวอัปเดตที่หยุดการพัฒนาแล้ว
- ให้ความรู้ผู้ใช้เรื่องความเสี่ยงของซอฟต์แวร์ที่เลิกพัฒนาและไม่อัปเดต โดยเฉพาะแอปที่มาจากแหล่งไม่เป็นทางการ
สำหรับผู้ดูแลระบบไอที การค้นหาและจัดการซอฟต์แวร์เก่าๆ บนเอนด์พอยต์เป็นสิ่งจำเป็นและควรเป็นส่วนหนึ่งของกระบวนการแพตช์และจัดการสินทรัพย์
สรุปแล้ว กรณีนี้เป็นสัญญาณเตือนว่าแอปที่ถูกละทิ้งยังสามารถสร้างความเสี่ยงระดับองค์กรได้ แม้ว่าจะไม่ใช่ซอฟต์แวร์ยอดนิยมอีกต่อไป ทีมวิจัยเลือกแนวทางเชิงรุกเพื่อปิดช่องโหว่และส่งมอบโดเมนให้มูลนิธิเพื่อการติดตามต่อ ผู้ที่รับผิดชอบระบบควรเฝ้าติดตามการค้นพบลักษณะเดียวกันและทำ inventories ของซอฟต์แวร์เพื่อลดความเสี่ยงในระยะยาว
ที่มา: The Verge - เรียบเรียงและสรุปเป็นภาษาไทยโดยทีมงาน IT Genius
ไอทีจีเนียส เอ็นจิเนียริ่ง ให้บริการด้านไอทีครบวงจร
ทั้งงานอบรม (Training) สัมมนา รับเขียนโปรแกรม เว็บไซต์ แอปพลิเคชัน งานออกแบบกราฟิก และงานด้าน E-Marketing ทั้ง SEO, PPC และ Social Media Marketing
ติดต่อเราเพื่อสอบถามผลิตภัณฑ์ ขอราคา หรือปรึกษาเรื่องไอทีได้เลยค่ะ
แนะนำหลักสูตรที่น่าสนใจ

Ethical Hacking และ Penetration Testing เบื้องต้น
องค์กรจะป้องกันภัยไซเบอร์ได้ดีก็ต่อเมื่อเข้าใจว่าผู้โจมตีคิดและลงมืออย่างไร หลักสูตรนี้สอนการทดสอบเจาะระบบอย่างมีจริยธรรม (Ethical Hacking) ตามระเบียบวิธีมาตรฐาน ตั้งแต่การกำหนดขอบเขตและขออนุญาตเป็นลายลักษณ์อักษร การเก็บข้อมูลเป้าหมาย…

DevSecOps in Practice
ทีมพัฒนาปัจจุบันส่งโค้ดขึ้น Production ได้หลายครั้งต่อวันด้วย CI/CD แต่งานความปลอดภัยจำนวนมากยังรอตรวจตอนท้ายก่อนขึ้นระบบจริง ผลคือช่องโหว่ถูกพบช้า แก้ยากและแพง หรือหลุดขึ้น Production ไปเลย ทั้ง Password ที่ติดไปกับโค้ด Library ที่มีช่องโหว่ Container Image…

SOC and SIEM with Wazuh
องค์กรจำนวนมากมีไฟร์วอลล์และแอนตี้ไวรัสแล้ว แต่ยังไม่รู้ว่าเกิดอะไรขึ้นบนเครื่องและเซิร์ฟเวอร์ของตนเองในแต่ละวัน Log กระจายอยู่หลายที่ ไม่มีใครดูจนกว่าระบบจะล่ม พอเกิดเหตุจริงก็ไม่รู้ว่าผู้โจมตีเข้ามาทางไหนและทำอะไรไปแล้วบ้าง งานของทีม Blue Team และ SOC…