
ยกระดับความมั่นคงปลอดภัยของดาต้าเซ็นเตอร์เอเชียท่ามกลางการเปลี่ยนผ่านสู่ยุค AI
ยกระดับความมั่นคงปลอดภัยของดาต้าเซ็นเตอร์เอเชียท่ามกลางการเปลี่ยนผ่านสู่ยุค AI

ยกระดับความมั่นคงปลอดภัยของดาต้าเซ็นเตอร์เอเชียท่ามกลางการเปลี่ยนผ่านสู่ยุค AI
การใช้ปัญญาประดิษฐ์หรือ AI ในปัจจุบันเป็นการเร่งให้ให้เกิดการเปลี่ยนผ่านสู่ดิจิทัลทั่วโลก ดาต้าเซ็นเตอร์ไม่ได้เป็นเพียงโครงสร้างพื้นฐานด้านการด้านปฏิบัติการอีกต่อไป แต่กำลังกลายเป็นเป้าหมายที่มีมูลค่าสูงสุดในภูมิทัศน์ความมั่นคงปลอดภัยทางไซเบอร์ที่เปลี่ยนแปลงอย่างต่อเนื่อง การเติบโตอย่างรวดเร็วของ AI การให้บริการคลาวด์ และการประมวลผลแบบเอจ ผลักดันให้ภูมิภาคเอเชียแปซิฟิกได้ก้าวขึ้นมาเป็นแถวหน้าในการเติบโตของดาต้าเซ็นเตอร์ระดับโลก อย่างไรก็ตามโอกาสนี้ก็มาพร้อมความเสี่ยงที่เพิ่มมากขึ้นเช่นกัน
ตามรายงาน 2025 Data Centre Trends ของ Vertiv การบรรจบกันของระบบ IT OT และโครงสร้างพื้นฐานทางกายภาพภายใต้สภาพแวดล้อมของดาต้าเซ็นเตอร์ที่เชื่อมต่อกันอย่างหนาแน่นในปัจจุบัน กำลังเพิ่มพื้นผิวการโจมตีของข้อมูลที่กว้างและซับซ้อนมากขึ้น นับเป็นประเด็นสำคัญอย่างยิ่งในภูมิภาคเอเชียแปซิฟิก ที่กำลังมีการใช้โครงสร้างพื้นฐานดิจิทัลใหม่อย่างรวดเร็วและในวงกว้าง
ในประเทศไทย ภูมิทัศน์ด้านความมั่นคงปลอดภัยทางไซเบอร์กำลังพัฒนาอย่างรวดเร็วควบคู่ไปกับการเปลี่ยนผ่านสู่ดิจิทัล จากข้อมูลของ Palo Alto Networks คาดว่าภัยคุกคามทางไซเบอร์ที่ขับเคลื่อนด้วย AI จะพุ่งสูงขึ้นอย่างมากในปีพ.ศ. 2568 โดยมีโดยมีดีพเฟก (Deepfake) และความมั่นคงด้านควอนตัม (Quantum Security) เป็นความเสี่ยงสำคัญ ประเด็นนี้ตอกย้ำถึงความเร่งด่วนที่องค์กรต่างๆ ในประเทศไทยจำเป็นต้องนำแพลตฟอร์มการรักษาความปลอดภัยข้อมูลแบบบูรณาการมาใช้ และปฏิบัติตามหลักการ AI อย่างมีจริยธรรม
ระบบควบคุม อุปกรณ์ฝังตัว ตลอดจนฮาร์ดแวร์และระบบโครงสร้างพื้นฐานที่เชื่อมต่อกัน มักไม่ได้ถูกออกแบบให้มีมาตรฐานด้านความปลอดภัยในระดับเดียวกับองค์ประกอบเครือข่ายอื่นๆ หากขาดความรอบคอบที่เพียงพอ ดาต้าเซ็นเตอร์ที่ทันสมัยที่สุดก็สามารถตกอยู่ในความเสี่ยงได้ ดังนั้น แนวทางในอนาคตจึงชัดเจนว่า ความมั่นคงปลอดภัยทางไซเบอร์จำเป็นต้องถูกบูรณาการอยู่ใน DNA ของโครงสร้างพื้นฐานดิจิทัลตั้งแต่แรกเริ่ม
เหตุใด “ความยืดหยุ่นทางไซเบอร์” จึงต้องถูกบูรณาการแต่แรกเริ่ม ไม่ใช่เสริมในภายหลัง
ในบริบทปัจจุบัน โมเดลความปลอดภัยแบบดั้งเดิมไม่เพียงพออีกต่อไป พื้นที่การโจมตีที่กว้างขึ้นได้ก่อให้เกิดช่องโหว่ใหม่ๆ ที่อาชญากรไซเบอร์สามารถฉวยโอกาสโจมตีได้ ตั้งแต่อุปกรณ์เซ็นเซอร์ที่ไร้มาตรการป้องกันในระบบเอจ ไปจนถึงอุปกรณ์อัจฉริยะที่ถูกตั้งค่าผิดพลาด
สิ่งที่จำเป็นคือการนำแนวทาง “cybersecurity by design” มาใช้ ซึ่งหมายถึงการบูรณาการความมั่นคงปลอดภัยทางไซเบอร์เข้าไปในโครงสร้างพื้นฐานตั้งแต่แรกเริ่ม สำหรับผู้ให้บริการและองค์กรต่างๆ แนวทางนี้ยังสะท้อนถึงความจำเป็นในการทบทวนบทบาทของโครงสร้างพื้นฐานทางกายภาพใหม่ ว่าจะสามารถช่วยป้องกันภัยคุกคามดิจิทัลได้อย่างไร
นอกจากนี้ การขยายตัวของระบบเอจและเวิร์กโหลดแบบไฮบริดยังทำให้ผู้ให้บริการต้องบริหารจัดการระบบนิเวศขนาดใหญ่ของอุปกรณ์ที่เชื่อมต่อถึงกัน ซึ่งแต่ละอุปกรณ์ต่างนำมาซึ่งความเสี่ยงและช่องโหว่ที่อาจเกิดขึ้นได้ เพื่อรับมือกับภัยคุกคามที่พัฒนาอย่างต่อเนื่อง โครงสร้างพื้นฐานจึงไม่เพียงต้องมีความเสถียร แต่ยังต้องบทบาทในการเสริมสร้างความยืดหยุ่นทางไซเบอร์ด้วย ทั้งนี้รวมถึงระบบที่สามารถมองเห็นแบบเรียลไทม์ สนับสนุนการตรวจสอบเชิงรุก ช่วยลดความเสี่ยงจากการตั้งค่าที่ผิดพลาด ภัยคุกคามจากภายใน ตลอดจนถึงช่องโหว่ที่เกิดจากบุคคลที่สามและปัจจัยอื่นๆ
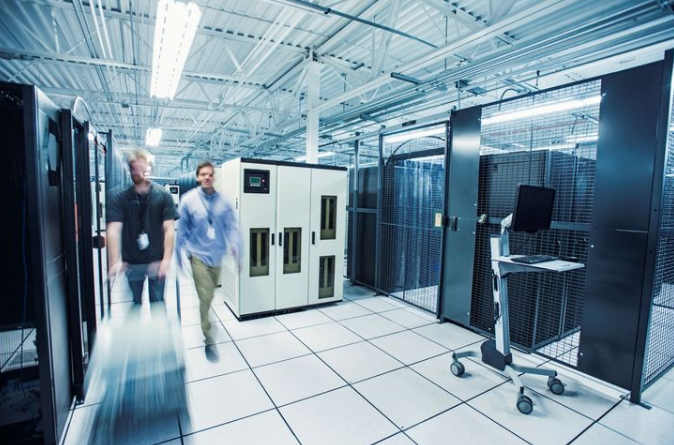
โครงสร้างพื้นฐานอัจฉริยะ ความมั่นคงในรูปแบบใหม่
ขณะนี้ถือเป็นจุดเปลี่ยนสำคัญสำหรับผู้ให้บริการดาต้าเซ็นเตอร์และผู้บริหารด้านเทคโนโลยีสารสนเทศ (CIO) ขององค์กร
ต่างๆ เมื่อภัยคุกคามทางไซเบอร์ทวีความรุนแรงมากขึ้น การพึ่งพาเพียงซอฟต์แวร์ป้องกันที่แยกส่วนกันไม่เพียงพออีกต่อไป โครงสร้างพื้นฐานทางกายภาพจำเป็นต้องมีบทบาทเชิงรุกในกลยุทธ์ความยืดหยุ่นทางไซเบอร์สำหรับองค์กร
การบรรจบกันของระบบ IT และ OT เป็นหัวใจสำคัญของการเปลี่ยนแปลงนี้ ขณะที่การใช้งานระบบเอจขยายตัวและโครงสร้างพื้นฐานมีการกระจายตัวมากขึ้น การตรวจสอบแบบบูรณาการและการผสานความปลอดภัยระหว่างสภาพแวดล้อม IT และ OT อย่างไร้รอยต่อจึงกลายเป็นสิ่งจำเป็น
ในขณะเดียวกัน ภูมิทัศน์ด้านกฎระเบียบก็กำลังเปลี่ยนแปลง รัฐบาลเริ่มมีแผนการมาตรการตอบสนองต่อภัยคุกคามทางไซเบอร์ในประเทศไทย ประเด็นนี้ได้รับการตอกย้ำผ่านโครงการระดับชาติ เช่น “Secure Network Alliance” ภายใต้การสนับสนุนของสภาความมั่นคงแห่งชาติ สำนักงานตำรวจแห่งชาติ และผู้ให้บริการดิจิทัลชั้นนำ ความร่วมมือนี้มีเป้าหมายในการรื้อถอนเครือข่ายอาชญากรรมไซเบอร์จากรากฐาน
สอดคล้องกับการที่รัฐบาลกำหนดให้ปีพ.ศ. 2568 เป็น “ปีแห่งความมั่นคงปลอดภัยทางไซเบอร์” โครงการดังกล่าวให้ความสำคัญกับการบูรณาการและความร่วมมือข้ามภาคส่วน เพื่อรับมือกับภัยคุกคามที่บั่นทอนเสถียรภาพทางเศรษฐกิจและความมั่นคงของชาติ
การดำเนินงานอย่างเข้มงวดของรัฐบาลไทย ทำให้โครงการด้านความมั่นคงปลอดภัยทางไซเบอร์ได้รับการสนับสนุนอย่างแข็งแกร่งในระดับชาติ งานสัมมนาอย่าง Dicyfor Security Summit Bangkok 2025 ตอกย้ำถึงความมุ่งมั่นของประเทศในการรับมือกับความเสี่ยงด้านไซเบอร์ผ่านการร่วมมือและนวัตกรรม อีกทั้งตลาดความมั่นคงปลอดภัยไซเบอร์ของไทยคาดว่าจะเติบโตขึ้นถึง 12.3% ระหว่างปีพ.ศ. 2567 ถึง 2568
ส่งผลให้ประเทศไทยก้าวสู่การเป็นศูนย์กลางระดับภูมิภาคด้านความยืดหยุ่นทางดิจิทัล
การเปลี่ยนแปลงเชิงนโยบายเหล่านี้สะท้อนถึงการตระหนักในวงกว้างว่าความมั่นคงปลอดภัยทางไซเบอร์ไม่ได้เป็นเพียงภารกิจของหน่วยงานที่รับผิดชอบด้าน IT อีกต่อไป แต่เป็นความรับผิดชอบร่วมกันที่ครอบคลุมถึงโครงสร้างพื้นฐาน การดำเนินงาน และธรรมาภิบาล ซึ่งจำเป็นต้องได้รับออกแบบและบูรณาการตั้งแต่ต้น
การสร้างอนาคตดิจิทัลที่มั่นคงปลอดภัยยิ่งขึ้น
เมื่อ AI ถูกบูรณาการเข้ามาในเวิร์กโหลดมากขึ้น ผลกระทบจากการโจมตีทางไซเบอร์ย่อมขยายผลในวงกว้างและรุนแรงมากขึ้น ครอบคลุมตั้งแต่ความถูกต้องของข้อมูลไปจนถึงความต่อเนื่องในการดำเนินงาน ความจำเป็นในการมีดาต้าเซ็นเตอร์ที่มั่นคงปลอดภัยทางไซเบอร์จึงเป็นวาระสำคัญในภูมิภาคเอเชียแปซิฟิก ซึ่งหลายประเทศในภูมิภาคยังคงอยู่ระหว่างการพัฒนาโครงสร้างพื้นฐานทางดิจิทัลขั้นพื้นฐาน ควบคู่ไปกับการเร่งเดินหน้าการเปลี่ยนแปลงทางดิจิทัล
ตลาดดาต้าเซ็นเตอร์ของประเทศไทยก็กำลังเติบโตอย่างรวดเร็ว โดยคาดการณ์ว่าจะมีอัตราการเติบโตเฉลี่ยต่อปี (CAGR) ที่ 9.79% ระหว่างปีพ.ศ. 2565 ถึง 2568 ซึ่งเป็นผลมาจากนโยบาย Cloud-First หรือกำหนดการใช้บริการจากระบบคลาวด์ของไทย และการนำเทคโนโลยี IoT มาใช้อย่างกว้างขวาง ซึ่งทั้งหมดนี้ตอกย้ำถึงความจำเป็นเชิงกลยุทธ์สำหรับผู้ให้บริการดาต้าเซ็นเตอร์ที่ต้องวางระบบความมั่นคงปลอดภัยไซเบอร์เข้าไปในกระบวนการออกแบบโครงสร้างพื้นฐานตั้งแต่ต้น
ไม่เพียงแต่ในประเทศไทยเท่านั้น ตลาดอื่นๆ อย่างมาเลเซีย เวียดนาม อินโดนีเซีย และฟิลิปปินส์ ต่างมีความต้องการด้านไฮเปอร์สเกลและการใช้งานระบบเอจมากขึ้นอย่างต่อเนื่อง ควบคู่ไปกับการเผชิญความเสี่ยงที่มากขึ้นเช่นกัน ประเด็นนี้ตอกย้ำว่า การสร้างโครงสร้างพื้นฐานแบบ “security by design” ไม่ใช่ทางเลือกอีกต่อไป แต่ถูกมองว่าเป็นรากฐานที่จำเป็น
ดาต้าเซ็นเตอร์แห่งอนาคตจำเป็นต้องถูกออกแบบมาเพื่อรองรับกับการใช้งาน AI มีความยั่งยืนและยืดหยุ่นแต่ภัยคุกคามทางไซเบอร์ ตั้งแต่ต้น ผู้ให้บริการและองค์กรจะก้าวสู่ความสำเร็จได้ คือผู้ที่ยอมรับแนวคิดแบบองค์รวมนี้ โดยบูรณาสิ่งอำนวยความสะดวก ระบบ IT และหลักธรรมาภิบาลเข้าด้วยกัน ภายใต้พันธกิจร่วมกันในการปกป้องโครงสร้างพื้นฐานในทุกระดับชั้น
เพราะหัวใจของเศรษฐกิจดิจิทัลในปัจจุบัน คำถามไม่ได้อยู่ที่ว่า “ภัยคุกคามทางไซเบอร์จะเกิดขึ้นหรือไม่” แต่คือ “เรามีความพร้อมเพียงใดในการรับมือและยืนหยัดต่อภัยนี้”
ที่มา: sanook.com/hitech/1617815
ไอทีจีเนียส เอ็นจิเนียริ่ง ให้บริการด้านไอทีครบวงจร
ทั้งงานอบรม (Training) สัมมนา รับเขียนโปรแกรม เว็บไซต์ แอปพลิเคชัน งานออกแบบกราฟิก และงานด้าน E-Marketing ทั้ง SEO, PPC และ Social Media Marketing
ติดต่อเราเพื่อสอบถามผลิตภัณฑ์ ขอราคา หรือปรึกษาเรื่องไอทีได้เลยค่ะ
แนะนำหลักสูตรที่น่าสนใจ

HTML5 and Modern CSS
เบราว์เซอร์ทุกค่ายวันนี้รองรับความสามารถใหม่ของ HTML และ CSS ที่เมื่อก่อนต้องพึ่ง JavaScript หรือไลบรารีภายนอก ทั้งฟอร์มที่ตรวจข้อมูลได้เอง หน้าต่าง Dialog และ Popover เลือก Style จากสิ่งที่อยู่ข้างในด้วย :has() Component ที่ปรับขนาดตามพื้นที่จริงด้วย…